Rufen Sie Administrationsbereich → Benutzerrechte auf. Diese Seite steuert den fein abgestuften Zugriff auf bestimmte Pfade und Verzeichnisse innerhalb der einzelnen Dienste (HTTP, FTP, LDAP).
Privilegien (festgelegt in der Benutzerverwaltung) steuern, welche Bereiche der Seitenleiste ein Benutzer sehen kann – Netzwerk, Telefon, Automatisierung usw. Sie entsprechen der groben Frage „In welche Räume dürfen Sie hinein?“
Rechte (diese Seite) gehen eine Ebene tiefer. Sie steuern, auf welche bestimmten Pfade und Verzeichnisse ein Benutzer innerhalb der einzelnen Dienste zugreifen darf. Das ist die Frage „Aus welchen Regalen im Raum dürfen Sie lesen?“
Die meisten Installationen funktionieren mit Privilegien allein einwandfrei. Rechte müssen Sie nur konfigurieren, wenn Sie den Zugriff auf bestimmte Verzeichnisse einschränken oder gewähren möchten – zum Beispiel, damit ein Sicherungsbenutzer FTP-Aufzeichnungen, aber keine Konfigurationsdateien lesen darf.
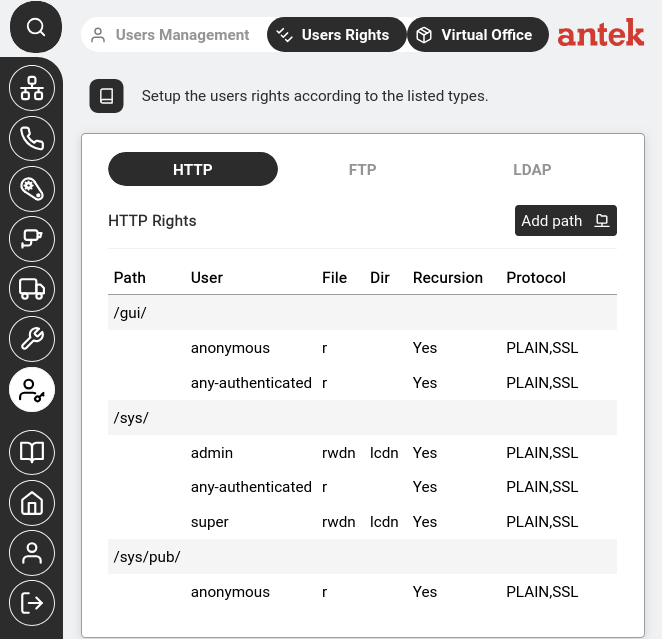
/gui/ für alle lesbar, /sys/ gewährt admin und super vollen Zugriff und /sys/pub/ ist für anonyme Benutzer schreibgeschützt.Jede Zeile definiert einen URL-Pfad innerhalb der Weboberfläche. Die Spalten zeigen:
| Spalte | Bedeutung |
|---|---|
| Pfad | Der gesteuerte URL-Pfad (z. B. /gui/, /sys/) |
| Benutzer | Der Benutzer oder die Benutzerklasse, für die diese Regel gilt (admin, super, anonymous, any-authenticated) |
| Datei | Berechtigungen auf Dateiebene (r=lesen, w=schreiben, d=löschen, n=umbenennen) |
| Verzeichnis | Berechtigungen auf Verzeichnisebene (l=auflisten, c=erstellen, d=löschen, n=umbenennen) |
| Rekursion | Ob die Regel auch für Unterverzeichnisse gilt (Ja/Nein) |
| Protokoll | Für welche Protokolle die Regel gilt (PLAIN, SSL oder beide) |
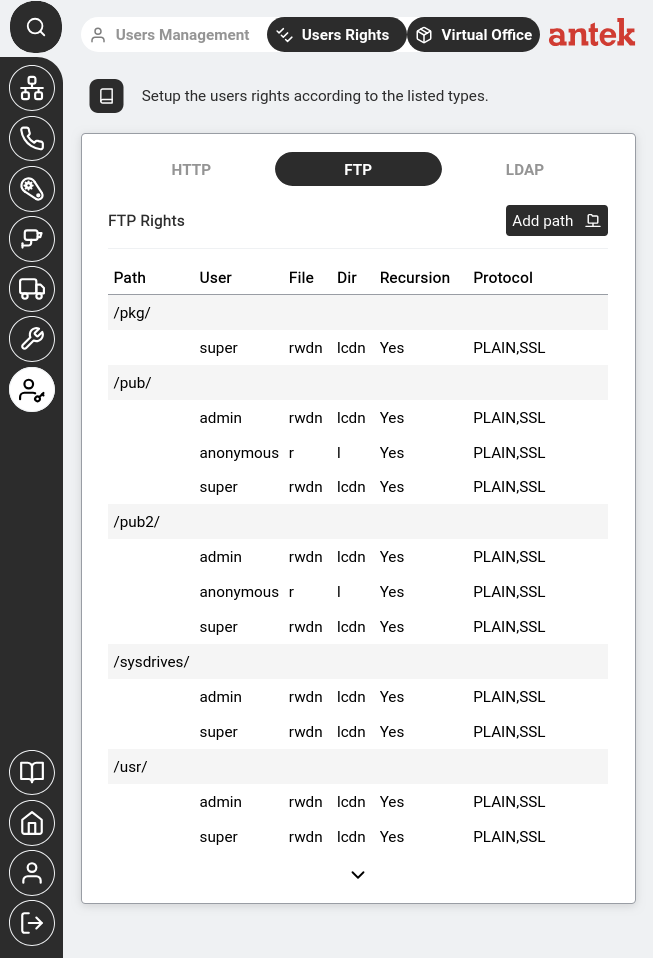
Steuert, welche Verzeichnisse jeder Benutzer bei einer Verbindung per FTP sehen und ändern darf. Es gilt dieselbe Spaltenstruktur wie bei den HTTP-Rechten – Pfad, Benutzer, Dateiberechtigungen, Verzeichnisberechtigungen, Rekursion und Protokoll.
Die Berechtigungscodes sind auf zwei Spalten verteilt — Datei-Rechte regeln Aktionen auf einzelnen Dateien, Verzeichnis-Rechte regeln Aktionen auf Verzeichniseinträgen (gemäß v9.0, Kap. 46.2):
| Dateicode | Bedeutung |
|---|---|
| r | Read — Dateien herunterladen |
| w | Write — Dateien hochladen und überschreiben |
| d | Delete — Dateien entfernen |
| n | Rename — Dateien umbenennen |
| Verzeichniscode | Bedeutung |
|---|---|
| l | List — Verzeichnisinhalt anzeigen |
| c | Create — neue Unterverzeichnisse anlegen |
| d | Delete — Unterverzeichnisse entfernen |
| n | Rename — Unterverzeichnisse umbenennen |
Im obigen Screenshot sehen Sie zum Beispiel, dass auf /pkg/ nur super mit vollen Berechtigungen zugreifen kann, während /pub/ anonymous nur Lesezugriff gewährt, admin und super aber volle Kontrolle erhalten.
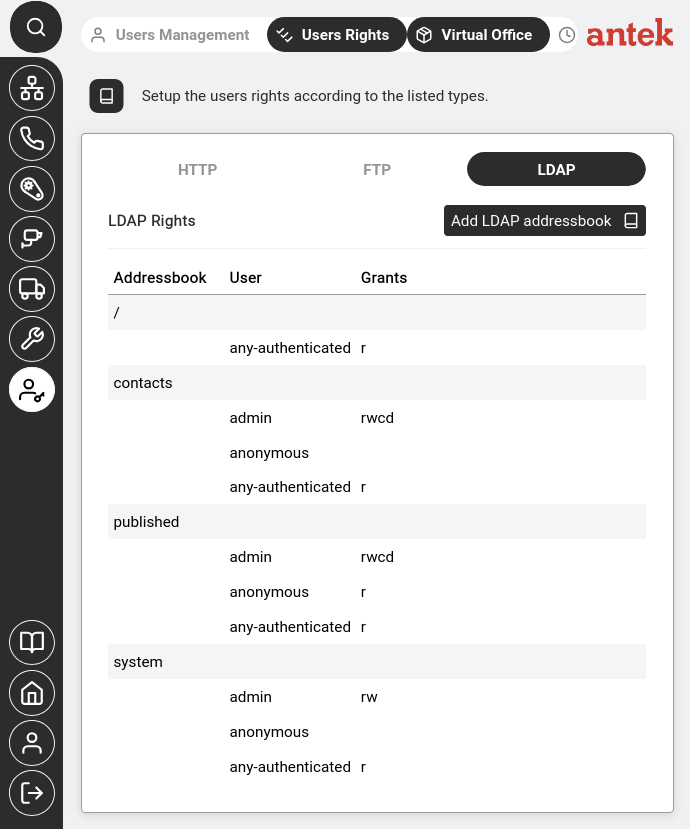
LDAP-Rechte steuern den Zugriff auf das Adressbuchverzeichnis des Abilis – es wird von SIP-Telefonen zum Nachschlagen von Kontakten verwendet sowie von externen Systemen, die den LDAP-Dienst abfragen.
Anders als die HTTP- und FTP-Rechte, die pfadbasierte Berechtigungen verwenden, sind die LDAP-Rechte nach Adressbuch (contacts, published, system) organisiert und verwenden einfachere Berechtigungscodes:
| Berechtigung | Bedeutung |
|---|---|
| r | Read — Einträge nachschlagen |
| w | Write — vorhandene Einträge ändern |
| c | Create — neue Einträge hinzufügen |
| d | Delete — Einträge entfernen |
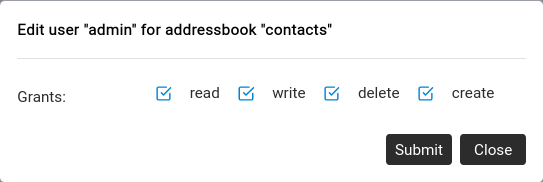
Ein Klick auf eine Benutzerzeile öffnet den Berechtigungseditor für diesen Benutzer:
/recordings/ für FTP oder /sys/admin/ für HTTP.